WPA3 y otros puntos débiles de la WiFi doméstica
Durante años bastó con sustituir WEP por WPA2 y el problema parecía resuelto. Sin embargo, la red doméstica actual tiene teléfonos, televisores, cámaras y enchufes inteligentes, de modo que la seguridad ya no depende únicamente del cifrado que marque el router. Conviene revisar qué ofrece realmente WPA3 y cuáles son los fallos que siguen dejando abierta la puerta de entrada.

2 de noviembre 1937 palabras
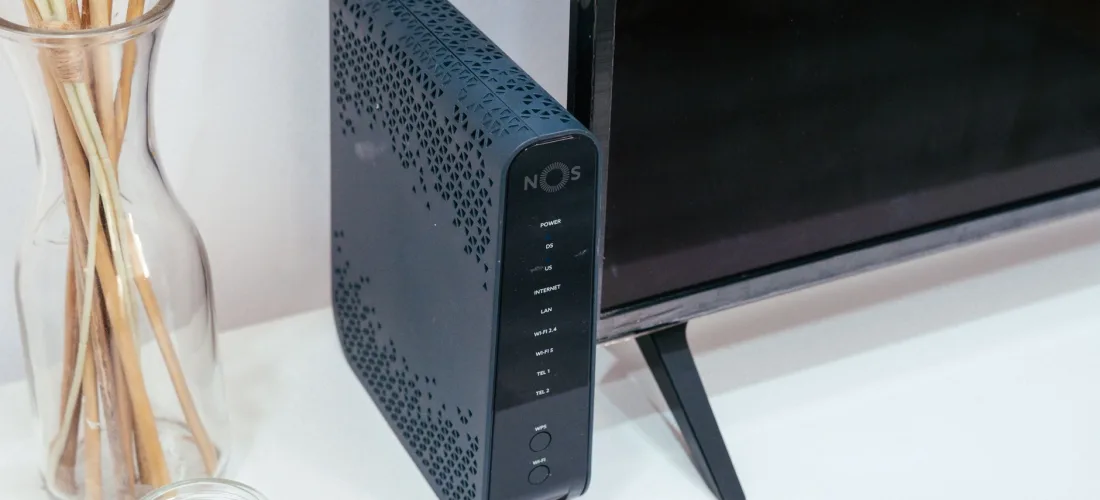
WPA3 mejora la seguridad frente a WPA2 porque dificulta el ataque por captura de autenticación y prueba de contraseñas fuera de línea, pero su eficacia depende de cómo se configure la red.
En muchos hogares se usa modo mixto por compatibilidad, aunque eso deja margen a equipos antiguos menos protegidos; si todos los dispositivos lo permiten, conviene priorizar WPA3-Personal y evitar opciones como WPA o TKIP.
También sigue siendo decisiva una contraseña larga y poco predecible, distinta de la clave de administración del router. A esto se suman WPS, que conviene desactivar, el acceso remoto al panel, que suele sobrar, y un firmware que debe mantenerse al día.
Separar invitados y aparatos dudosos, sobre todo IoT, ayuda a limitar daños. La seguridad doméstica depende menos del estándar elegido que de mantener la red revisada y ordenada.
Durante mucho tiempo, al hablar de seguridad WiFi, casi toda la conversación giraba alrededor de WEP. El consejo habitual consistía en entrar al router, cambiar ese sistema por WPA2 y elegir una buena contraseña. En aquel momento era una mejora enorme, ya que muchos equipos de operador seguían llegando con configuraciones muy pobres. La situación actual es distinta. Los routers modernos suelen venir con contraseñas aleatorias y cifrado razonable de fábrica; sin embargo, la red doméstica ya no conecta solo una computadora y un teléfono. Ahora hay televisores, cámaras IP, asistentes de voz, impresoras, consolas, repetidores y enchufes inteligentes, y cada uno añade un punto más por donde puede aparecer el problema.
WPA3, siglas de Wi-Fi Protected Access 3, es el sucesor de WPA2 y empezó a verse con cierta frecuencia en routers domésticos a partir de 2020. Su mejora más visible está en el sistema de autenticación. Mientras que en WPA2-PSK un atacante podía capturar el intercambio inicial entre router y dispositivo e intentar adivinar la contraseña fuera de línea, tantas veces como quisiera, WPA3 utiliza SAE, Simultaneous Authentication of Equals, que dificulta mucho ese ataque. Dicho de forma simple, si un vecino guarda tráfico de nuestra red ya no le basta con sentarse después a probar miles de combinaciones en su equipo. Necesita interactuar de nuevo con el punto de acceso, y eso cambia bastante el panorama.
Ahora bien, conviene no sacar la impresión de que por tener WPA3 activado el trabajo está hecho. Muchos routers domésticos funcionan en modo mixto WPA2/WPA3 para mantener la compatibilidad con dispositivos antiguos. Es cómodo, pero también significa que el equipo viejo seguirá entrando por la puerta menos robusta. Si en casa todos los dispositivos son relativamente recientes, lo recomendable es usar WPA3-Personal de forma exclusiva. Si todavía hay aparatos que no lo admiten, entonces puede mantenerse el modo mixto, aunque revisando con calma cuáles son esos aparatos y si realmente merece la pena conservarlos. También conviene evitar cualquier ajuste que mencione WPA a secas o TKIP. Si el router ofrece AES o CCMP, esa es la opción correcta. En algunos modelos aparece además PMF o tramas de gestión protegidas. Si está disponible, debe quedar en automático o requerido, nunca desactivado para contentar a un dispositivo problemático.
La contraseña de la WiFi sigue siendo un punto delicado, y aquí se comete un error muy común. El router llega con una contraseña larga, aleatoria y poco amigable, y el usuario la reemplaza por otra más fácil de recordar, como el apellido, la dirección o el número del teléfono. Con eso ha mejorado la comodidad y ha empeorado la seguridad. La contraseña ideal para una red doméstica debe ser larga, mejor si supera los 16 caracteres, y no guardar relación con datos personales visibles desde fuera. Una frase compuesta por varias palabras sin sentido entre sí, añadiendo números y algún símbolo, suele funcionar mejor que una palabra breve con un par de sustituciones previsibles. Y desde luego no debe coincidir con la contraseña de administración del router.
Otro invitado incómodo es WPS, Wi-Fi Protected Setup. Se diseñó para simplificar la conexión de impresoras y otros equipos mediante un botón o un PIN corto. En la práctica ha dado bastantes dolores de cabeza. El método por PIN, sobre todo en routers antiguos, permitió ataques muy rápidos debido a la forma en que el propio sistema validaba los dígitos. Muchos fabricantes han ido corrigiendo ese problema, pero sigue sin ser una función recomendable para dejar activa de manera permanente. Si el router permite deshabilitar WPS, conviene hacerlo. Si algún dispositivo muy particular obliga a usarlo una sola vez, puede activarse para ese momento y volver a apagarlo después. Tras un reinicio de fábrica, además, no está de más comprobar si el router lo ha reactivado por defecto.
Una red bien cifrada sirve de poco si la administración del router está expuesta. Todavía es frecuente encontrar equipos con la contraseña de acceso al panel sin cambiar, o con acceso remoto habilitado desde Internet sin que el usuario lo sepa. El primer paso, apenas se instala el router, debería ser modificar el usuario y la contraseña de administración, siempre que el equipo lo permita. El segundo, revisar que la gestión remota esté desactivada. Salvo que exista una necesidad real de entrar al router desde fuera de casa, esa puerta no aporta nada útil. Hay operadores que mantienen cuentas técnicas invisibles para soporte, y contra eso el usuario no siempre puede hacer mucho; pero al menos sí puede proteger la cuenta visible y evitar que cualquiera conectado a la red local tome el control.
El firmware merece una atención especial. Durante años, el router doméstico se trató como un aparato que se instala y se olvida en una esquina. Con los dispositivos actuales esa costumbre sale cara. Los fallos de seguridad en routers, sistemas mesh y repetidores aparecen con relativa frecuencia, y el parche solo llega si el fabricante mantiene el producto. Los equipos del operador suelen actualizarse de forma automática, aunque no siempre tan rápido como sería deseable. Los routers comprados por cuenta propia, en cambio, exigen revisar manualmente la versión instalada. Aquí hay un detalle que a menudo pasa inadvertido: un repetidor viejo, añadido para mejorar cobertura, puede convertirse en el eslabón más débil de toda la red. Si trabaja con firmware abandonado o solo admite configuraciones antiguas, el problema no desaparece porque el router principal sea moderno.
La red de invitados, cuando está bien implementada, ayuda bastante. Su utilidad no se limita a las visitas. También sirve para separar dispositivos poco confiables del resto de equipos de la casa. Una cámara económica, un televisor, una aspiradora inteligente o un enchufe conectado a una aplicación desconocida no deberían compartir la misma red que una computadora de trabajo, un NAS o la impresora donde se guardan documentos. Si el router permite crear una red adicional y aislarla de la red interna, conviene aprovecharlo. Hay que fijarse, eso sí, en un punto concreto: algunos routers llaman red de invitados a una simple variación del mismo segmento interno. Si existe una opción para impedir que esos dispositivos vean otros equipos locales, debe quedar activada.
El gran problema aparece con los dispositivos antiguos. Todavía hay impresoras, escáneres, consolas portátiles y equipos industriales pequeños que funcionan bien en lo suyo, pero solo entienden WPA2 o incluso tecnologías anteriores. La tentación consiste en bajar la seguridad de toda la red para que ese aparato siga conectando. Conviene resistirla. Si un dispositivo solo admite WPA2-AES, todavía puede convivir en una red moderna, de preferencia dentro de un segmento separado. Si solo acepta WPA o WEP, ya estamos ante otra historia. En ese caso lo sensato es reemplazarlo o mantenerlo completamente aislado, por ejemplo detrás de un segundo router sin acceso a los equipos principales. No tiene demasiado sentido proteger bien una portátil y dejar abierta la puerta por una impresora de hace quince años.
También importa el nombre de la red. Mucha gente sigue utilizando como SSID el apellido, el número del apartamento o el modelo exacto que entrega el operador. No es una tragedia, pero ofrece información innecesaria a cualquiera que esté cerca. Un nombre neutro evita dar pistas sobre quién vive allí o qué servicio tiene contratado. En cambio, ocultar el SSID suele aportar poco y a veces genera molestias adicionales, porque algunos dispositivos lo anuncian de forma activa cuando intentan reconectarse. Eso termina siendo incluso menos discreto. Lo razonable es usar un nombre visible, sencillo y sin datos personales. Si hay varias redes en casa, por ejemplo una principal y otra de invitados, conviene diferenciarlas con claridad para no acabar conectando por error un equipo sensible a la red menos segura.
Con los equipos conectados de bajo costo aparece además un riesgo que no depende directamente de la WiFi. Una cámara puede estar unida a la red con WPA3 y, aun así, exponer la vivienda si mantiene la contraseña de fábrica de su aplicación o si el fabricante abandona el producto a los seis meses. Por eso la seguridad debe revisarse en dos niveles. Primero, la conexión inalámbrica. Segundo, el propio dispositivo y su servicio en la nube. Cuando se instala una cámara, un timbre o un grabador, conviene cambiar todas las contraseñas, desactivar funciones de acceso remoto innecesarias y comprobar si recibe actualizaciones. Si el fabricante no publica firmware o exige abrir puertos manualmente en el router para funcionar, lo mejor es desconfiar. La comodidad de una aplicación no compensa demasiado cuando no hay soporte detrás.
En viviendas alquiladas por temporadas, pequeños negocios o incluso hogares donde pasan con frecuencia técnicos, empleados domésticos o familiares, compartir la contraseña principal termina generando desorden. La red de invitados vuelve a ser la mejor salida, porque permite dar acceso a Internet sin exponer impresoras, carpetas compartidas ni el panel del router. Algunos equipos permiten además fijar horarios o cambiar esa contraseña sin tocar la red principal. Esto resulta útil después de una mudanza, un cambio de inquilino o simplemente cuando se pierde el control sobre quién conoce la contraseña. Algo parecido ocurre con los códigos QR para conectarse a la WiFi. Son cómodos, sí, pero la foto del código puede circular más de lo que uno imagina. Si se van a usar, mejor que sea para la red de invitados y no para la principal.
Si hubiera que revisar una red doméstica actual, el orden razonable sería el siguiente: comprobar el tipo de cifrado, desactivar WPS, cambiar la contraseña WiFi si es débil, cambiar la contraseña de administración del router, desactivar la gestión remota, actualizar firmware y separar invitados o equipos dudosos. No lleva mucho tiempo y evita la mayoría de los problemas corrientes. A partir de ahí, cada caso tiene sus matices. Un hogar con un NAS y teletrabajo no requiere exactamente lo mismo que un apartamento con un solo router del operador y cuatro teléfonos. Sin embargo, en ambos casos hay una idea que conviene retener: la seguridad de la WiFi actual depende menos del nombre del protocolo y más del conjunto de decisiones pequeñas que vamos dejando por defecto.
Hemos avanzado bastante desde la época en que WEP venía activado de fábrica y cualquiera con un poco de paciencia podía entrar en la red del vecino. Los sistemas actuales son mucho más serios. El problema es que también conectamos muchas más cosas y prestamos menos atención a lo que cada una hace. Por ello, revisar el router una vez al año, igual que se revisa el estado de un disco o la ventilación de un portátil, sigue siendo una costumbre saludable. La mayoría de las intrusiones domésticas no llegan por técnicas sofisticadas, sino por contraseñas previsibles, funciones sobrantes y dispositivos olvidados en un rincón.
Artículos relacionados
¿Phishing o fishing?
El término phishing proviene de la palabra inglesa "fishing" (pesca)....
Evolución de los hackers
Es un pequeño resumen de la evolución de los hackers y de cómo fueron...
Qué son los sistemas biométricos y los relojes biométricos
Gracias a los sistemas biométricos, y en particular a las cerraduras...
Latch: la herramienta digital que nos permite securizar nuestra vida en internet
Latch es una aplicación digital que permite abrir o cerrar nuestras cuentas...
Biometría aplicada, sistemas biométricos y control de acceso
Mediante el análisis de cualidades particulares, como las huellas o el iris, los...
Controles de asistencia y relojes biométricos
Los controles de asistencia son mecanismos usados para llevar un registro de las horas que...
